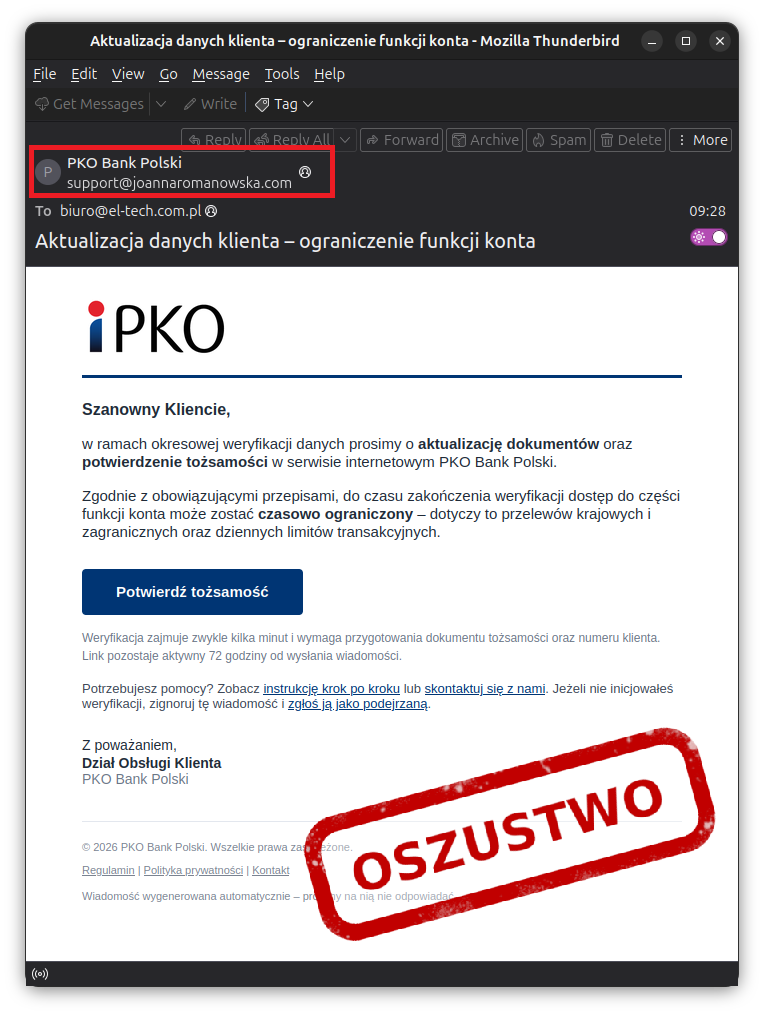
Jak podaje portal CERT POLSKA, trwa kampania phishingowa, w której cyberprzestępcy podszywają się pod PKO Bank Polski. Oszuści rozsyłają wiadomości e-mail informujące o rzekomej konieczności zaktualizowania danych klienta i potwierdzenia tożsamości. Celem takich wiadomości może być przejęcie danych potrzebnych do uzyskania dostępu do bankowości internetowej.
Ostrzeżenie opublikowano 22 października 2026 roku w komunikacie oznaczonym numerem 200/2026. CERT Polska informuje, że otrzymuje liczne zgłoszenia dotyczące tego rodzaju kampanii. Wiadomości są konstruowane tak, aby skłonić odbiorcę do szybkiego działania i wzbudzić obawę przed utratą części funkcji rachunku.
W treści e-maila oszuści przekonują, że aktualizacja danych klienta oraz potwierdzenie tożsamości są wymagane. Jednocześnie ostrzegają, że zaniechanie tych czynności może doprowadzić do ograniczenia dostępu do wybranych funkcji konta. Taki komunikat ma wywołać presję czasu i zmniejszyć czujność odbiorcy.
Wiadomość zawiera odnośnik prowadzący do strony internetowej, która naśladuje serwis iPKO. Osoba, która wpisze na niej swoje dane, może przekazać je przestępcom. Jak wskazuje CERT Polska, informacje wprowadzone na fałszywej stronie mogą zostać wykorzystane do przejęcia dostępu do konta bankowego albo do przeprowadzenia kolejnych prób wyłudzenia danych.
Jak rozpoznać zagrożenie
Jednym z sygnałów ostrzegawczych jest żądanie pilnej aktualizacji danych połączone z zapowiedzią ograniczenia dostępu do rachunku. Ostrożność powinny wzbudzić również wiadomości zawierające link do logowania lub potwierdzania tożsamości, szczególnie gdy odbiorca nie spodziewał się takiego kontaktu.
Do bankowości internetowej należy przechodzić samodzielnie, wpisując oficjalny adres banku w przeglądarce albo korzystając z jego aplikacji mobilnej. Nie należy używać odnośników umieszczonych w podejrzanych wiadomościach. Przed podaniem jakichkolwiek informacji warto sprawdzić, czy strona rzeczywiście należy do banku.
Gdzie zgłosić podejrzaną wiadomość
Osoby, które otrzymają podobny e-mail, mogą zgłosić go CERT Polska za pośrednictwem formularza dostępnego na stronie incydent.cert.pl. Do zgłaszania phishingu można również wykorzystać usługę „Bezpiecznie w sieci” w aplikacji mObywatel.
Nie należy odpowiadać na wiadomość ani przekazywać za jej pośrednictwem danych logowania, danych osobowych czy informacji związanych z rachunkiem. W przypadku phishingu zgłoszenie może pomóc w identyfikowaniu i ograniczaniu rozpowszechniania fałszywych stron oraz kolejnych wiadomości kierowanych do użytkowników.
Komunikat CERT Polska dotyczy wyłącznie opisanej kampanii podszywania się pod PKO Bank Polski. Informacje o oszustwie i sposobach zgłaszania podejrzanych wiadomości pochodzą z materiału portalu CERT POLSKA.
Źródło: CERT POLSKA — https://moje.cert.pl/komunikaty/2026/200/aktualizacja-danych-klienta-to-moze-byc-proba-wyludzenia/